Remarque : Dans le cas où vous souhaiteriez suggérer une amélioration ou simplement me contacter, vous pouvez le faire à contact@lionsec.lu.
Au début du commencement
Nous étions au début des années 2000, et c’était devant mes yeux ébahis d’adolescent, commençant à découvrir le monde du Hacking (entre-mêlé de (trop) nombreuses heures de Quake III Arena), que je fis la découverte du site Milw0rm.com, l’un des sites les plus populaires de l’époque publiant des vulnérabilités et exploits au grand public.
Son design vert-citron et noir (ce qui a également inspiré le thème principal de ce portfolio) me dévoilait la richesse de ce monde, tous ces exploits, ces techniques, je n’y comprenais absolument rien. Pourtant, il fait partie des reliques qui ont contribué à mes débuts, tout comme le site de Phrack, toujours actif aujourd’hui. Et pour ceux qui se souviennent, la CVE-2005-0614 sur phpBB avait contribué à quelques fous rires.
Milw0rm n’était pas le seul, il en existait d’autres, tels que FrSIRT (devenu VUPEN, puis Zerodium (fermé en 2024)), Packet Storm et Security Focus.
À cette époque (pas si lointaine que cela quand on y pense), avant même que le RGPD, Root-Me.org ou HackTheBox existent, l’industrie de la Cybersécurité telle que nous la connaissons aujourd’hui en était à ses balbutiements. J’irai même plus loin en évoquant que les XSS n’étaient pas encore reconnues comme un risque avéré et faisaient débat (je reviendrai sur ce point plus loin).
En bref, c’était l’époque du Far West, et c’est à ce site que je souhaite rendre hommage à travers cet article.
Le site Milw0rm
Le site a été lancé en 2004, par un individu dénommé str0ke (qui portait fièrement le prestigieux titre de Hacker), puis fermé définitivement en 2010. Son nom vient du mot anglais mealworm qui se traduit par ver de farine en français.
Il faut savoir que Milw0rm était avant tout le nom d’un groupe d’Hacktivistes (dont str0ke faisait partie sous le pseudonyme de Keystroke) ayant pénétré le site du BARC, centre de recherche atomique à Mumbaï en Inde, en 1998. Il est précisé sur la page Wikipedia que le site Milw0rm, bien qu’ayant le même nom, n’est pas affilié au groupe.
Voici à quoi le site ressemblait avant sa fermeture :
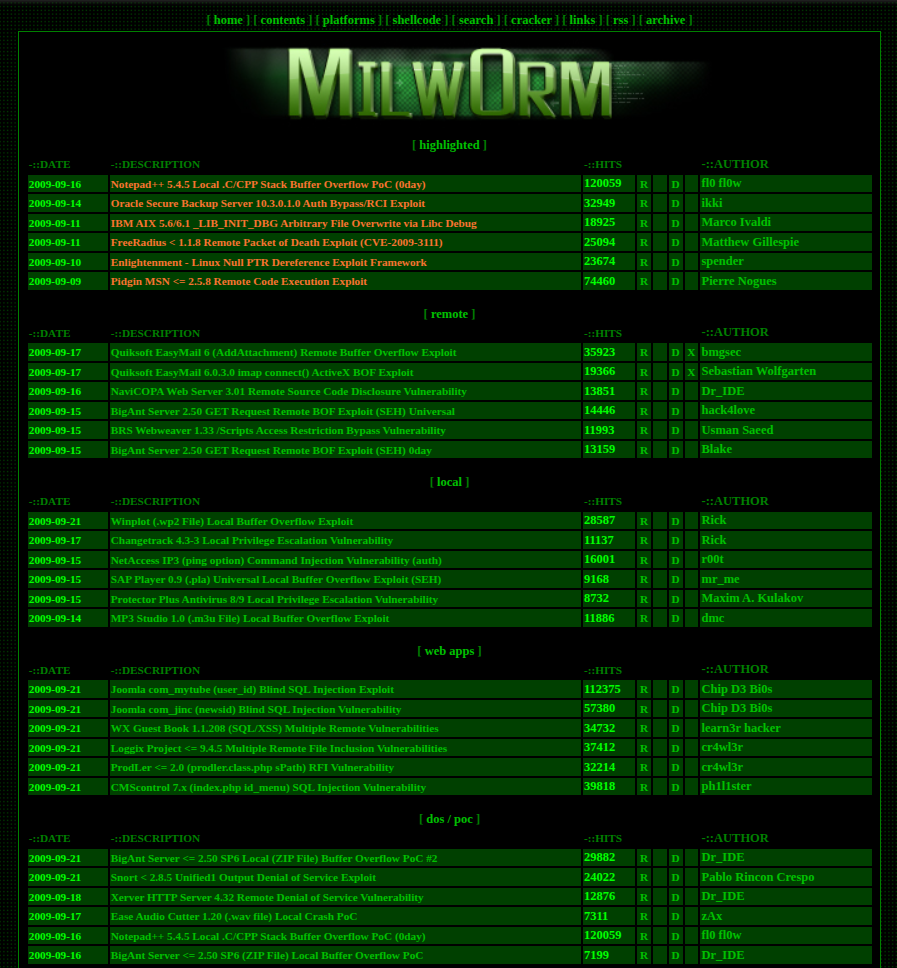
Si l’image vous rappelle quelque chose, oui, c’est bien l’ancêtre d’Exploit-DB comme le confirme cette page archivée par la WaybackMachine de l’historique d’Exploit-DB. Le 16 novembre 2009, OffSec récupéra la base de données de Milw0rm (Milw0rm n’acceptant plus de soumissions à partir de septembre 2009), et le site démarra le 17 novembre, le jour d’après.
Le site comportait de nombreux exploits (manuellement vérifiés par str0ke lui-même) répartis entre les rubriques suivantes :
- Exploits systèmes / clients : distants et locaux
- Applications web
- Dénis de service et Proofs of Concept
- Shellcodes : Petit morceau de code en langage machine pour exécuter un shell, une commande, télécharger un fichier etc …
- Papers : Tutoriels en plusieurs langues
- Vidéos : Démonstrations d’attaques en vidéos
Le site comportait également un cracker de hash MD5 et LM :
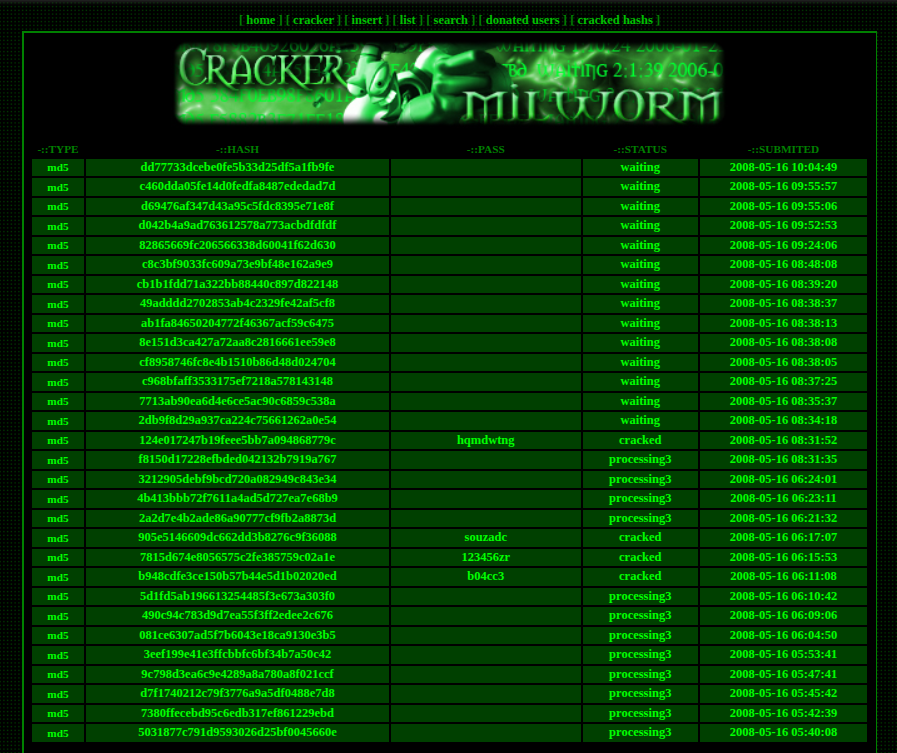
On peut dire que str0ke avait le sens du service !
Mention spéciale : rgod
En observant les noms associés aux exploits, un revenait souvent, celui de rgod qui semblait très actif déjà à partir de 2005. Et que fut ma surprise de voir qu’il l’est toujours en 2026 ! Ses exploits de l’époque sont toujours disponibles via son profil Exploit-DB et il compte plus de 3000 vulnérabilités à son actif.
Il a trouvé des vulnérabilités chez plusieurs grands éditeurs tels que Schneider Electric, Dassault Systèmes, LG, Adobe, Siemens, SAP, Oracle, Microsoft, IBM, HP, VMware, Symantec et bien d’autres …
Une liste absolument impressionnante.
Évolution des logos
Voici l’évolution des logos de Milw0rm, excepté le dernier qui est apparu pour une courte durée. Le plus populaire aura été le troisième :
Premier contact avec l’admin
Je me souviens de cette journée où j’avais découvert une vulnérabilité XSS (sur un site très populaire mais impossible de me souvenir duquel), je devais avoir 14/15 ans, et tout fier, je me suis empressé de la soumettre à str0ke par email.
Ce dernier me répondit que les XSS n’étaient pas acceptées sur le site. Il est vrai qu’elles faisaient débat entre « elles représentent un vrai risque » ou « elles ne sont pas si dangereuses que cela », bref, une époque bien différente !
Je répondis en lui posant une ou deux questions sur son expérience (toujours curieux de nature !), ce à quoi il me répondit quelque chose comme « tu portais encore des couches pendant que j’étais déjà en train de hacker ».
Une réponse que je pris évidemment avec beaucoup d’humour =]
Son adresse était str0ke@milw0rm.com, et il signait toujours ses emails par Be safe, /str0ke.
Le message d’adieu
J’ai longtemps cherché la raison pour laquelle le site avait cessé d’exister, jusqu’à en demander à un membre d’OffSec lors de mon suivi du cours OSAI+ sur le Discord officiel. Bien qu’un membre du staff m’ait répondu avec intérêt, je n’ai pas eu de réponses. Mais c’est là que l’IA excelle encore une fois, j’ai retrouvé cette source sur SecLists.
Voici le message publié par str0ke marquant l’arrêt prochain du site par manque de temps, car oui, str0ke prenait de son temps pour vérifier chaque exploit publié. On pouvait déjà sentir que la cadence s’accélérait, et je crois que nous serons tous d’accord pour dire qu’elle n’a fait que croître depuis !
Well, this is my goodbye header for milw0rm. I wish I had the time I did
in the past to post exploits, I just don't :(. For the past 3 months I
have actually done a pretty crappy job of getting peoples work out fast
enough to be proud of, 0 to 72 hours (taking off weekends) isn't fair to
the authors on this site. I appreciate and thank everyone for their
support in the past.
Be safe, /str0ke
Au revoir, str0ke, et merci pour tout ce travail que Milw0rm a pu représenter. Bien que je questionne presque tous les experts en cybersécurité autour de moi sur ce vestige du passé, tout le monde semble avoir oublié.
Pour ma part, il restera avec grande nostalgie, comme l’un des premiers sites de Hacking qui a croisé ma route.
Liens
- Site de Phrack
- Site de Packet Storm
- Site de SecurityFocus
- Plateforme Root-Me
- Plateforme HackTheBox
- Site officiel du BARC
- Page Wikipedia de Milw0rm
- Site officiel d’Exploit-DB
- Historique d’Exploit-DB archivé par la WaybackMachine
- Site personnel de rgod (retrogod)
- Profil Exploit-DB de rgod
- Cours OSAI+ (AI-300) d’OffSec
- Message d’adieu de str0ke archivé sur SecLists
Contact
Pour toute suggestion d’amélioration ou simplement me contacter : contact@lionsec.lu.